> ## Documentation Index
> Fetch the complete documentation index at: https://docs.0flaw.fr/llms.txt
> Use this file to discover all available pages before exploring further.
# Spoofing
> Simuler un e-mail qui semble venir d'un collègue ou de la direction.
Le Spoofing simule l'attaque la plus difficile à repérer : un e-mail qui semble venir **de l'intérieur** de votre entreprise (un collègue, la direction, l'IT, les RH), avec vos vrais domaines.
 Disponible avec les offres **Advanced** (1 campagne par cycle) et **Business**.
## Avant de commencer
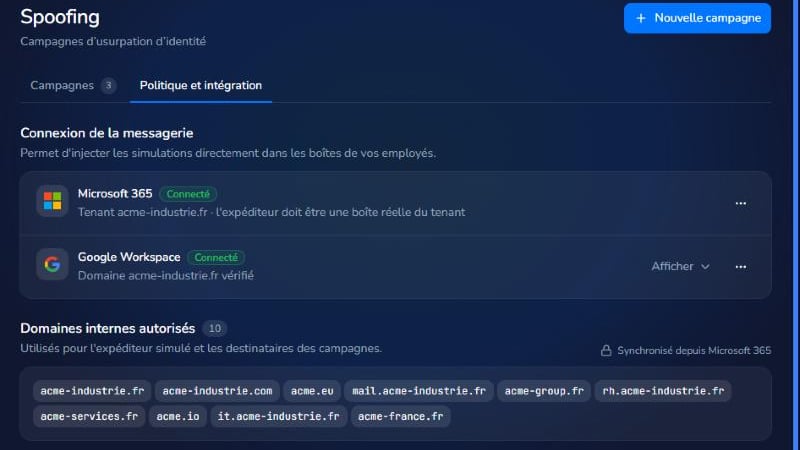
Allez dans **Phishing → Spoofing**, onglet **Politique et intégration**.
* **Microsoft 365** : cliquez sur **Connecter** et validez avec un compte administrateur. Vous pouvez aussi envoyer un **Lien pour l'IT** à la personne qui gère votre messagerie.
* **Google Workspace** : suivez les 3 étapes affichées (autoriser 0flaw dans la console Google Admin, vérifier la connexion, envoyer l'e-mail de test).
La section **Domaines internes autorisés** liste les domaines utilisables. Ils sont synchronisés automatiquement depuis votre messagerie.
Le statut passe à **Connecté** quand tout est prêt.
 ## Lancer une campagne
Dans l'onglet **Campagnes**, créez une campagne. Les étapes sont celles d'une [campagne classique](/guides/admin/lancer-une-campagne), avec une étape en plus au début :
Choisissez une personne de votre annuaire. Seuls vos domaines autorisés sont proposés.
Comme une campagne de phishing classique.
Prévenez la personne dont l'identité est utilisée : elle risque de recevoir des questions de ses collègues.
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.